O backup dos meus dados financeiros na nuvem sempre me despertou uma dúvida clássica: até onde vai a segurança dos meus registros quando coloco tudo em servidores externos? Venho refletindo muito sobre privacidade, proteção e, principalmente, sobre autonomia nesses processos. Com o volume de dados financeiros aumentando, o cuidado em armazenar tudo corretamente é mais do que prudência; é uma necessidade real para não transformar imprevistos em pesadelos irreversíveis. Por isso, quero compartilhar um panorama sobre como proteger e gerenciar backups financeiros na nuvem, sem abrir mão da segurança e controle pessoal – especialmente no contexto do Securo, que propõe um novo olhar para autogestão digital.
Por que pensar sobre o backup financeiro mudou minha rotina
Quando comecei a gerenciar meu próprio backup financeiro, percebi que grande parte dos conselhos disponíveis ignorava um fator essencial: privacidade só é plena quando não depende de terceiros. Ler sobre casos de vazamento de dados, ataques de ransomware, ou mesmo bloqueios inesperados na nuvem pública, fez com que eu buscasse por alternativas. O medo não é apenas de perder informações, mas de como elas podem ser usadas se caírem em mãos erradas.
Me sinto cada vez mais convencido de que, para quem valoriza sua liberdade digital, o domínio sobre o backup das informações financeiras é, na prática, uma extensão da autonomia pessoal. Essa percepção motivou minha busca por soluções open source, criptografia ponta a ponta e infraestruturas self-hosted, cenário em que o Securo se manteve como uma referência consistente ao alinhar controle, proteção e praticidade.
Os riscos reais de armazenar dados financeiros em nuvem pública
À primeira vista, enviar cópias de extratos, relatórios e registros importantes para um serviço online parece solução óbvia. Mas, a nuvem pública – por mais popular que seja – nunca foi desenhada prioritariamente para sigilo individual. Já vi notícias de grandes vazamentos, invasões e, principalmente, ataques de ransomware que, após sequestrar dados, cobram verdadeiras fortunas para devolvê-los.
O Observatório IBRINC indica que 73% das empresas brasileiras sofreram ataques de ransomware no último ano. Dentre essas, 66% chegaram a pagar pelo resgate, o que demonstra não apenas impacto financeiro direto, mas também exposição e vulnerabilidade de dados sensíveis. E, para piorar, reportagens recentes apontam que o valor médio pago pelo resgate por empresas no Brasil já chega a cerca de R$ 2,1 milhões, ignorando custos posteriores de reconstrução de sistemas (saiba mais sobre esse levantamento).
No universo pessoal ou de pequenas empresas, as consequências podem ser ainda mais graves, pois bancos de dados inteiros, com registros financeiros detalhados, podem acabar não só bloqueados, mas também comercializados ou usados para fraudes complexas. Não é um cenário distante: já fui testemunha de pessoas próximas enfrentando problemas porque confiam cegamente em servidores de terceiros sem entender realmente como funciona a infraestrutura.
"Privacidade não se delega. É decisão e disciplina."
Por que ataques são tão comuns?
Na minha análise, os ataques se multiplicam porque, muitas vezes, a camada de segurança de grandes provedores segue políticas amplas para atender milhões de usuários, sacrificando adaptações ou personalizações essenciais para quem quer controle total. Além disso, é raro garantir que dados estarão, de fato, isolados de acessos não autorizados, mesmo quando protegidos por senhas.
O perigo do acesso e do compartilhamento indevido
Outro ponto que me preocupa é o acesso administrativo ou técnico que empresas de nuvem pública mantêm sobre os servidores. Por melhores que sejam os termos de uso, não há como excluir completamente a possibilidade de terceiros consultarem, copiarem ou até manipularem meus dados. No cenário de backup financeiro, acabei percebendo que confiar em servidores próprios é, na maioria das vezes, a única forma de eliminar essa lacuna.
Como a privacidade é garantida pelo modelo self-hosted
Optei pelo modelo self-hosted porque, ao instalar e operar minhas próprias aplicações de backup, controlo todas as etapas. Sinto que, ao migrar para uma solução desse tipo, transformo minha casa (ou escritório) em uma fortaleza digital – e o Securo segue essa filosofia ao permitir que apenas o dono do servidor tenha as chaves do cofre, tornando os dados inacessíveis para terceiros, nem mesmo para os próprios desenvolvedores da ferramenta.
Entre as principais vantagens que identifiquei, destaco:
- Armazenamento local criptografado: os dados permanecem em dispositivos sob meu controle direto.
- Possibilidade de integração com servidores privados na nuvem, mas sempre com controle das camadas de acesso e criptografia ponta a ponta.
- Flexibilidade para escolher padrões de segurança e definir políticas próprias de backup, restauração e atualização.
- Prevenção contra bloqueios, suspensões ou falhas externas, já que detive controle absoluto do ambiente.
No caso do Securo, a escolha pelo modelo self-hosted com código aberto ainda me deu transparência e auditabilidade das rotinas de proteção de dados. Com isso, posso verificar e, se necessário, adaptar mecanismos de criptografia e retenção de informações conforme surgem novas exigências de legislação como a LGPD.
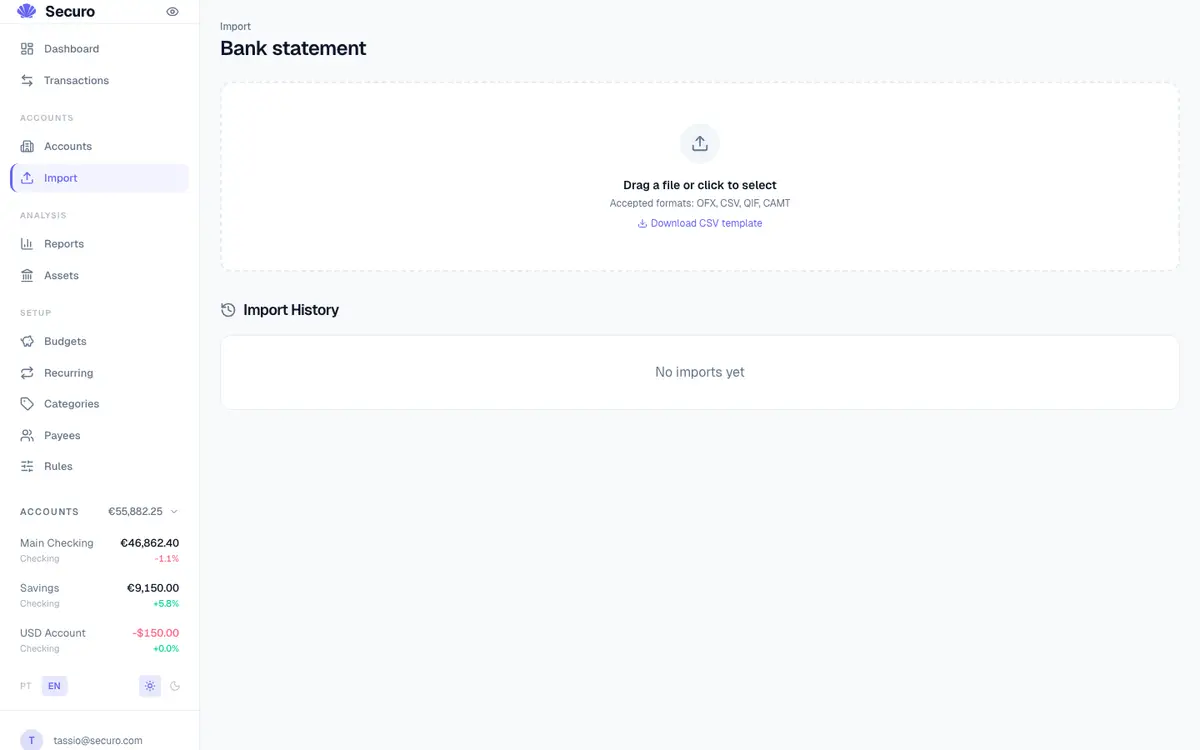
Soluções auto-hospedadas x backups convencionais: diferenças sentidas na prática
Usando backups em grandes nuvens, percebi que, mesmo com preços acessíveis e interfaces intuitivas, as limitações de personalização e sigilo comprometem a segurança de informações críticas. Já vivi situações em que suporte técnico ou políticas de compliance da própria plataforma impediram até mesmo a restauração completa de um backup. Por isso, passei a confiar em rotinas automatizadas utilizando ferramentas open source, controladas por mim, com backups locais ou externos cifrados e agendados para diferentes formatos e destinos.
Entre as diferenças mais notáveis, destaco:
- O controle sobre as permissões de leitura, gravação e cópia de cada segmento do backup.
- A possibilidade de inspecionar logs de acesso, facilitando auditoria e pronta identificação de qualquer anomalia.
- A escolha do ritmo de backup (hora, dia, semana, evento), sem quedas de desempenho ou longos períodos de indisponibilidade dos dados.
- Dominando a infraestrutura, fica fácil seguir recomendações de compliance local (como a LGPD) e internacionais sem depender da boa vontade de terceiros.
"Governança sobre dados significa escolher onde, quando e como proteger o que é valioso."
Esse é um caminho natural para quem, assim como eu, valoriza não só o backup dos registros, mas especialmente a capacidade de recuperá-los de maneira rápida, segura e independente.
Como garanto backup financeiro seguro seguindo padrões de conformidade
Para atingir um patamar de proteção realmente confiável, busquei seguir parâmetros claros da legislação, como a LGPD – que, inclusive, determina que qualquer dado pessoal sensível precisa ser protegido de acessos indevidos, com políticas transparentes sobre armazenamento e descarte. O próprio Securo adota práticas alinhadas com esses princípios, pois seu código aberto permite revisar as rotinas de criptografia, retenção e acesso a qualquer momento.
- Utilização de ferramentas open source para automatizar e mensurar processos críticos do backup.
- Adoção de criptografia ponta a ponta, idealmente utilizando algoritmos modernos como AES-256 para arquivos e TLS para comunicação de rede.
- Mantendo logs detalhados sobre quem acessou, de onde e com que frequência, gerando histórico confiável para eventual auditoria.
- Testando regularmente os mecanismos de backup e restauração, incluindo simulações de perda de dados e ataques para analisar tempo de resposta.
O texto ‘como fortalecer a segurança do servidor financeiro’ reforçou minha opinião sobre a relevância dessas práticas – mostrando como pequenas ações preventivas podem mitigar riscos de forma significativa, em ambientes cloud, locais e híbridos.
Passos que sigo para automatizar, restaurar e proteger
No meu processo de autogestão, separei uma rotina clara para garantir backup financeiro seguro e ágil:
- Configuro backups automáticos, preferencialmente agendados para rodar fora do horário comercial.
- Divido o backup em vários planos: local, em nuvem privada e, para contingência, em mídia física protegida.
- Criptografo os arquivos antes de transmiti-los, garantindo que, mesmo interceptados, só possam ser decifrados em posse das minhas credenciais.
- Opto sempre por autenticação multifator (MFA) para liberar ações críticas, como restauração, exclusão ou transferência dos backups – uma abordagem que reforço sempre que oriento amigos e familiares.
- Realizo testes recorrentes de recuperação, simulando perda de dados, para garantir que o backup está íntegro e realmente funcional.
Esses passos servem de base para qualquer estratégia robusta, mas, ao adotar ferramentas como o Securo, percebo que a plataforma já integra recursos que tornam esses ciclos mais práticos e seguros, principalmente devido à criptografia ponta a ponta e ao controle refinado de permissões individuais.

Proteção contra ransomware e integridade dos registros
Se tem um pesadelo recorrente que muitos usuários de nuvem enfrentam, é o risco do ransomware: um arquivo malicioso invade o sistema, sequestra todos os registros e forçam o pagamento – muitas vezes, sem qualquer garantia de devolução dos dados, mesmo após o custo. Acho fundamental falar sobre isso, porque muitos veem o backup tradicional como resposta, sem perceber que, caso o backup também esteja na nuvem pública e sem isolamento ou criptografia, ele se torna um alvo tão fácil quanto os arquivos originais.
Por isso, minha dica é manter, simultaneamente, cópias off-line, em nuvem privada e sempre cifradas, com acesso restrito a poucos dispositivos ou senhas exclusivas para cada camada do backup. Esse conjunto reduz o impacto tanto de ataques como de falhas técnicas inesperadas.
"Um backup só é seguro se puder ser restaurado depois de um desastre completo."
Governança, autonomia e automação: pilares da autogestão financeira digital
Aprendi, nos últimos anos, que governança sobre dados começa com detalhes bem simples. Escolher a rotina de backup, definir a periodicidade, separar ambientes de produção e backup, testar restaurações periódicas e registrar todas as mudanças – são ações que fazem parte de um ciclo que me dá autonomia de verdade. E, nessa jornada, contar com soluções auditáveis, como o Securo, faz toda a diferença porque garante a todos o poder de configuração plena sobre cada camada de privilégio, inclusive regras de exclusão, retenção e até anonimização dos registros, se necessário.
Hoje, valorizo muito mais o fato de manter soberania sobre quem pode consultar meus dados, tendo acesso sempre documentado e controlado, do que as conveniências de interfaces ‘prontas’. A confiança na automação vem justamente do entendimento profundo sobre como tudo funciona, e a liberdade de ajustar cada detalhe a meu gosto.
"Quem controla o backup, controla a própria história financeira."
Esse é um dos motivos que me faz recomendar caminhos como o do Securo: código aberto, fácil instalação e integração nativa com bancos brasileiros, além de uma arquitetura que respeita a privacidade desde sua base (veja mais sobre privacidade pessoal).
Técnicas práticas que separam rotina comum de backup financeiro ideal
No meu dia a dia, separar um backup comum de um backup realmente seguro requer atenção a detalhes. Listei os procedimentos que, ao longo do tempo, trouxeram mais segurança para os meus registros financeiros:
- Criação de múltiplos pontos de backup redundantes, em plataformas separadas e com históricos diferenciados.
- Adoção de ferramentas e scripts open source sempre revisados por comunidades técnicas, evitando dependência de ‘caixas pretas’ e propiciando personalização.
- Configuração de regras automáticas de categorizações e lembretes para revisar e testar o backup após cada modificação ou atualização do sistema.
- Armazenamento segregado entre ambientes ‘operacionais’ e ‘de contingência’, evitando que um eventual ataque comprometa todas as cópias simultaneamente.
- Exclusão ou anonimização regular de registros desnecessários, para minimizar riscos de exposição além do necessário.
Vejo na plataforma Securo exemplos claros dessas técnicas, o que me deu segurança para recomendar sua adoção para aqueles que desejam migrar para uma etapa mais madura na autogestão financeira. Inclusive, criei scripts automatizados que integram seu backup com rotinas sincronizadas de criptografia e alertas em casos de falha ou risco detectado.
Conclusão: backup dos meus dados financeiros com autonomia e tranquilidade
Depois de tantas análises, testes e até sustos com falhas e vulnerabilidades, o que posso afirmar é simples: proteger meus dados financeiros na nuvem não é apenas uma escolha técnica, mas uma decisão sobre autodeterminação e liberdade. O modelo self-hosted, como o do Securo, me permitiu adotar práticas seguras, alinhadas à legislação, orientadas à privacidade, e sem abrir mão da praticidade ou flexibilidade tecnológica.
Poder configurar meu próprio servidor, controlar cada etapa do ciclo de backup, garantir criptografia ponta a ponta e revisar tudo com olhos críticos e sem intermediários – vejo nisso o verdadeiro diferencial diante de riscos, ameaças e novas necessidades regulatórias imposta pela LGPD e tendências mundiais.
Se você também quer cuidar do seu patrimônio digital com máxima independência, recomendo experimentar ferramentas open source e self-hosted. Aproveite para conhecer mais sobre como o Securo pode transformar sua rotina financeira com privacidade e segurança. Acesse nossos conteúdos de privacidade e descubra novas possibilidades para proteger o que é seu: mais dicas sobre privacidade financeira.
Perguntas frequentes
O que é backup financeiro na nuvem?
Backup financeiro na nuvem é o processo de criar cópias seguras dos registros e documentos financeiros em um ambiente online, permitindo recuperação rápida em casos de perda, dano físico ou ataques cibernéticos. Ao contrário dos métodos tradicionais, a nuvem oferece acessibilidade remota, mas requer atenção extra à privacidade, criptografia e controle de acesso.
Como faço backup dos meus dados financeiros?
Para fazer backup de dados financeiros seguindo boas práticas, sugiro:
- Criptografar arquivos antes de enviá-los para a nuvem.
- Usar autenticação forte e separação de ambientes (local, externo, off-line).
- Automatizar backups periódicos e testar regularmente a restauração.
- Preferir soluções open source e self-hosted, como o próprio Securo, para manter os dados sob seu domínio.
É seguro armazenar dados financeiros na nuvem?
Armazenar dados financeiros na nuvem é seguro desde que sejam adotadas medidas como criptografia ponta a ponta, autenticação forte e escolha de ambientes sob seu controle. Usar servidores próprios e plataformas auditáveis eleva muito a segurança, além de garantir conformidade com a LGPD e outras regulamentações.
Quais nuvens são indicadas para backup financeiro?
Para máxima privacidade, recomendo optar por nuvens privadas, ambientes self-hosted e plataformas open source que colocam o usuário como único responsável pela proteção dos dados. Soluções como o Securo atendem esses critérios, pois unem facilidade de instalação, integração bancária local e criptografia por padrão.
Quanto custa manter backup financeiro na nuvem?
O custo de backup financeiro varia de acordo com a infraestrutura escolhida. Plataformas self-hosted exigem investimento inicial em hardware ou servidores virtuais, mas reduzem ou eliminam mensalidades recorrentes de grandes nuvens públicas. Além disso, ferramentas open source normalmente têm baixo custo de implementação, sem taxas de licenciamento, e proporcionam economia de longo prazo ao aumentar a autonomia sobre sua proteção digital.