Nos últimos anos, percebo como a discussão sobre proteção de dados passou de algo distante para parte do nosso cotidiano, e, principalmente, das nossas finanças. A cada novo incidente divulgado pela imprensa, cresce a sensação de que controlar informações financeiras não é mais só uma questão de organização, mas um verdadeiro desafio ético e legal. Desde que a LGPD entrou em vigor, senti como ficou ainda mais clara essa responsabilidade diante do volume de dados sensíveis que circulam por aplicativos, sistemas bancários e plataformas online.
O que mudou com a LGPD na rotina financeira?
Com a LGPD, nunca se falou tanto em consentimento explícito, privacidade e autonomia sobre os dados. Ao analisar o texto da Lei, notei que os conceitos de “dados sensíveis”, como informações financeiras, especificam regramentos bem definidos: o titular é o real detentor dos dados, e qualquer uso, registro ou compartilhamento depende de base legal muito clara.
Entendi, por exemplo, que informações como:
- Saldo de contas correntes e poupança;
- Histórico de transações e extratos bancários;
- Dados de investimentos, beneficiários, categorias de despesas;
- Orçamentos, metas financeiras e dívidas;
… são classificados como dados sensíveis pela LGPD. A exposição desses dados pode causar prejuízos irreversíveis, não só financeiros, mas também reputacionais e emocionais. Por isso me parece impossível falar sobre gestão financeira hoje sem considerar segurança, privacidade e transparência total.
Proteção é muito mais do que senha: é um compromisso com quem somos e o que fazemos com nossos recursos.
Por que privacidade importa na gestão financeira digital?
De acordo com uma importante pesquisa do CGI.br/NIC.br/CETIC.br, seis em cada dez brasileiros já se preocupam bastante ao fornecer qualquer dado biométrico online, e para instituições financeiras, quase 3 em cada 4 estão ansiosos ou muito ansiosos ao informar dados pessoais. Essa preocupação, na minha visão, não é à toa. Vazamentos se tornaram notícia recorrente. Basta ver os relatórios oficiais da ANPD, mostrando como os incidentes de segurança não param de crescer, totalizando 908 comunicados desde 2021, com aumento expressivo ano após ano.
O contexto atual exige que soluções tecnológicas adotem medidas preventivas de alto nível, mas também eduquem o usuário para tomar decisões informadas. A privacidade não é apenas um direito individual, mas passa a ser também um critério de escolha de ferramentas para o dia a dia financeiro.
Consentimento explícito: o que a LGPD exige?
Quando comecei a me aprofundar na legislação, uma dúvida era inevitável: “O que preciso pedir para que um cliente ou usuário permita o uso dos dados?” Descobri, revisando artigos e boas práticas, que o consentimento para tratar informações financeiras precisa ser:
- Específico, descrevendo para que e como os dados serão usados;
- Destacado, sem cláusulas escondidas ou frases confusas;
- Livre, sem condicionar serviços essenciais ao fornecimento de dados extras;
- Revogável, com opção clara para cancelar o consentimento, sem barreiras abusivas.
Consentimento, por definição, deve ser sempre informado, inequívoco e registrado.
Gosto de ver como plataformas modernas como o Securo, por exemplo, já nascem preocupadas em garantir que a pessoa entenda claramente qual dado será processado, onde ficará armazenado e quem terá acesso. Isso fortalece a confiança e reduz drasticamente conflitos futuros.
Quais tecnologias de segurança blindam dados financeiros?
Quando escolho uma solução para meu controle financeiro, não abro mão de pelo menos três pilares básicos de proteção:
- Criptografia de ponta a ponta: Serve para que somente o titular do dado possa acessar as informações, mesmo que estejam em servidores remotos.
- Controle de acesso granular: Permite definir exatamente quais perfis, níveis ou funções podem visualizar, editar ou excluir dados financeiros.
- Armazenamento local e self-hosted: Em vez de depender de nuvens sob jurisdição de terceiros, plataformas como Securo adotam o modelo open source hospedado pelo próprio usuário, unindo autonomia, transparência e segurança.
Tenho notado que, ao adotar soluções self-hosted de código aberto, ganho controle máximo, posso auditar o código e personalizar integrações conforme necessário. Isso é um divisor de águas tanto para quem entende de tecnologia quanto para quem só busca os benefícios práticos da privacidade financeira.

Acima, mostro como a interface do Securo organiza contas bancárias diversas com sincronização via conexão direta, assim o gerenciamento fica simples, mas os dados permanecem sob minha responsabilidade.
Integração bancária e APIs: cuidados essenciais
Integrações bancárias são realidade indispensável na gestão moderna, como as conexões via Pluggy, por exemplo. Mas toda vez que olho para uma integração, sei que preciso tomar alguns cuidados:
- Ler e entender políticas de acesso e uso das APIs;
- Garantir que o fluxo de dados entre o banco e o sistema seja sempre criptografado;
- Evitar o registro desnecessário de informações que não agregam valor ao controle do usuário;
- Desconectar e revogar acessos antigos, bloqueando tokens comprometidos;
Em minha experiência, ao adotar integração bancária, só confio se tenho garantias de logs auditáveis e opções para desconectar contas sem burocracia. O próprio Securo, por exemplo, é construído para priorizar o controle total do usuário desde a concepção técnica.
Dados sensíveis e responsabilidades do titular do sistema
Me pergunto, ao rodar um sistema financeiro self-hosted, quais obrigações passo a assumir? A resposta é direta: o titular do sistema se torna responsável não só pelo armazenamento seguro, mas também por:
- Implementar políticas de acesso com autenticação forte;
- Realizar backups periódicos cifrados;
- Atualizar software e dependências sempre que surgirem falhas de segurança;
- Adotar logs e alertas de atividade suspeita;
Se há dados financeiros de terceiros no sistema (como controles empresariais, grupos ou dependentes), a responsabilidade sobre a privacidade desses dados se amplia.
Essa postura proativa é o que diferencia sistemas pensados de acordo com a LGPD e modelos antigos, em que o usuário mal sabia onde as planilhas eram salvas. O cuidado já começa na escolha da infraestrutura e segue ao longo de todo o ciclo de vida dos dados.
Soluções open source e self-hosted: autonomia e privacidade real
Em um mundo regido principalmente por serviços na nuvem e sistemas que buscam coletar dados para monetização, vejo como projetos open source self-hosted, a exemplo do Securo, são a saída mais eficiente para garantir gestão financeira aliada à proteção de dados.
Além de permitir que eu audite o código, visualize configurações e customize integrações, essas plataformas dão um passo além: oferecem mecanismos para instalar o sistema no meu próprio servidor, definindo regras, criptografia e políticas de backup conforme o grau de sigilo que desejo. Por isso, costumo recomendar que quem busca autonomia e segurança priorize esse tipo de solução ao organizar suas finanças.
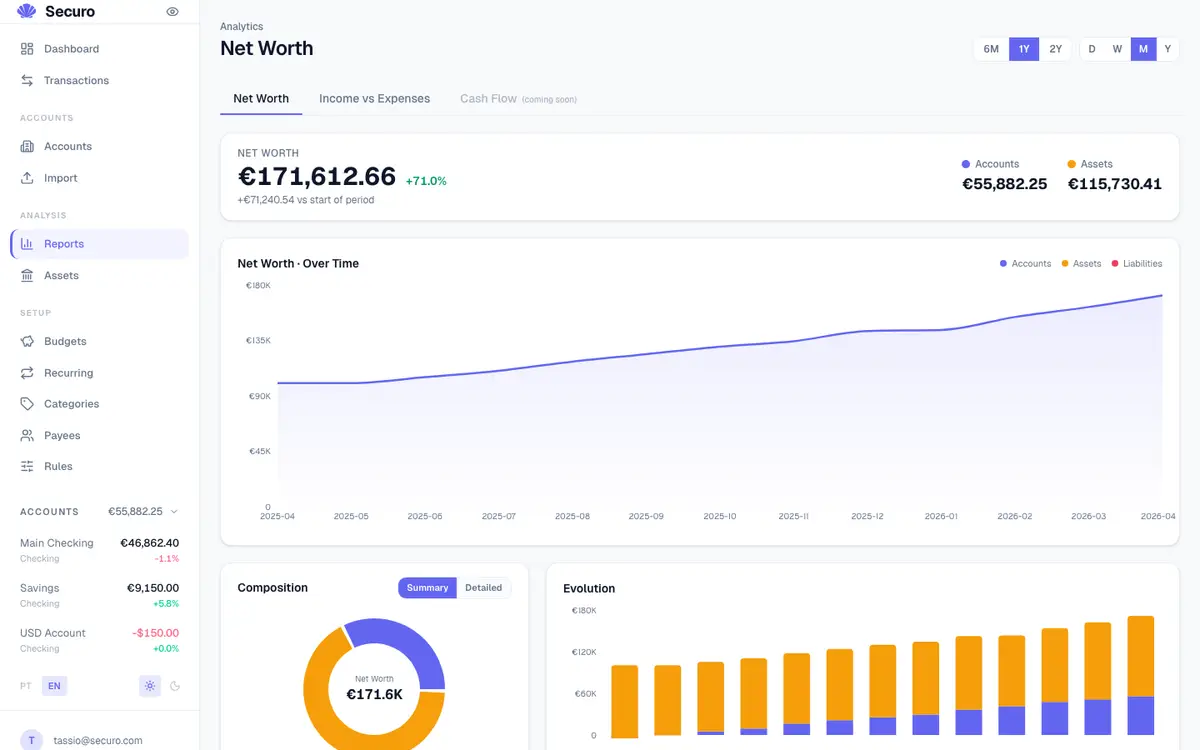
No relatório do patrimônio líquido acima, observo o nível de detalhe das contas e ativos, com filtros personalizáveis e gráficos fáceis de ler, tudo sem abrir mão da segurança dos dados de cada usuário.
Como a conformidade pode fortalecer confiança e diferenciar negócios?
No meu ponto de vista, a adequação à LGPD se tornou não só exigência legal, mas critério de decisão para clientes e empresas. O mercado atual valoriza quem trata privacidade financeira como diferencial competitivo: transparência, consentimento explícito e possibilidade de auditar o processamento dos dados são vantagens reais que fortalecem a relação com o usuário.
No dia a dia, confiar os próprios dados a uma plataforma que informa onde, como e por que cada detalhe será processado é, além de obrigação legal, um convite à fidelidade.
Quando empresas implementam, por exemplo, políticas claras e interfaces que mostram facilmente como revogar permissões, as chances de retenção de clientes crescem. E isso não é só percepção pessoal: estudos brasileiros e internacionais apontam que sistemas que respeitam a privacidade tendem a ser preferidos pelo público mais jovem e consciente.
Sanções e riscos do não cumprimento da LGPD financeira
Já acompanhei, na imprensa e em fóruns, relatos de companhias que ignoraram obrigações da LGPD e sofreram consequências sérias. Além das multas (que podem chegar a 2% do faturamento, limitadas a R$ 50 milhões por infração), outros riscos em caso de vazamento de dados financeiros incluem:
- Bloqueio do banco de dados até regularização;
- Obrigações de aviso público e retratação ao titular do dado;
- Ordens judiciais para remoção de informações irregulares;
- Danos irreparáveis de reputação, perda de liquidez e confiança.
Os números divulgados pela ANPD mostram aumento consistente nas comunicações de incidentes, provando que a fiscalização está cada vez mais intensa.
Atualização contínua: por que políticas e cultura interna são indispensáveis?
O que mais percebi, lidando com sistemas financeiros ao longo da vida, é que proteger dados exige regularidade. Só manter o software atualizado e aplicar protocolos de segurança não basta, também é necessário criar uma cultura interna de proteção de dados, seja em equipes pequenas, seja em corporações. Para isso, políticas internas como:
- Treinamento regular em boas práticas de privacidade;
- Definição clara de responsabilidades;
- Materiais educativos acessíveis a todos;
- Auditorias de segurança regulares;
... fazem toda diferença. Procuro sempre reforçar que o erro humano é o elo mais vulnerável da cadeia de proteção. Incentivo o uso de materiais de referência, como recursos sobre privacidade e segurança em servidores financeiros, para manter o time alinhado com novos riscos e tendências.
Dicas práticas e recursos para fortalecer a proteção financeira
Compartilho, a partir das minhas próprias experiências, algumas boas práticas para elevar o nível de proteção da gestão das finanças pessoais e empresariais:
- Prefira soluções que armazenam dados localmente ou em servidores próprios sob total controle do usuário, como o Securo;
- Mantenha sistemas operacionais, serviços bancários e aplicações sempre atualizadas, priorizando patches de segurança;
- Implemente autenticação de dois fatores sempre que possível;
- Reforce políticas de senhas e monitore acessos incomuns com frequência;
- Eduque sua equipe e familiares para não compartilhar informações sensíveis em apps de mensagens ou emails não cifrados;
- Defina regras e categorias claras para despesas, facilitando auditorias e controle, exemplos e dicas em finanças pessoais;

A tela acima ilustra como o Securo possibilita criar regras automatizadas de categorização, reduzindo o risco de erro manual e melhorando a clareza dos relatórios financeiros.
Outros recursos muito úteis que destaco:
- Ferramentas de importação de extrato bancário criptografado;
- Opções para acompanhamento de orçamentos em múltiplas moedas, preservando a privacidade das conversões;
- Dashboards intuitivos para controle de renda versus despesas, convertidos em relatórios claros e auditáveis;
Esses detalhes acrescentam segurança com facilidade ao meu dia a dia, principalmente ao tratar de múltiplas contas, grupos familiares ou pequenas empresas.
Conclusão: privacidade e segurança como prioridade ativa
Minha trajetória mostra que proteger dados financeiros já não é luxo, mas necessidade. Senti na pele o impacto positivo quando escolhi ferramentas pensadas na privacidade desde a concepção, não só pelo conforto regulatório, mas pela tranquilidade de saber que o controle está verdadeiramente em minhas mãos. Plataformas como Securo me deram confiança ao permitir que só eu decidisse sobre os dados, sem riscos de compartilhamento indevido ou exposição. A busca pela conformidade com a LGPD redefine o jeito de lidar com finanças, tornando cada transação mais segura, transparente e privada.
Se você deseja assumir as rédeas, recomendo fortemente conhecer melhor as soluções que levam privacidade e segurança a sério. Saia do básico, experimente o controle financeiro com privacidade real e torne-se o verdadeiro dono da própria história financeira.
Perguntas frequentes sobre gestão financeira em conformidade com a LGPD
O que é gestão financeira com LGPD?
Gestão financeira com LGPD significa aplicar práticas de proteção de dados pessoais e sensíveis, especialmente informações sobre contas, transações e investimentos, obedecendo os requisitos da legislação brasileira de privacidade. O objetivo é conceder ao titular dos dados total autonomia sobre o que é armazenado e como as informações financeiras são processadas, compartilhadas ou excluídas.
Como proteger dados financeiros na empresa?
O ponto de partida é adotar sistemas que priorizam a autodeterminação informacional, como soluções self-hosted/audíveis. Implemente criptografia de ponta a ponta, restrinja acessos, registre atividades e garanta atualização constante dos softwares. Além disso, invista em políticas internas de conscientização e defina claramente responsabilidades de todos os colaboradores do ciclo financeiro.
Quais são as melhores práticas de privacidade financeira?
Entre as práticas mais eficazes, destaco: optar por plataformas que não compartilham dados com terceiros; exigir consentimento explícito para todo tipo de processamento; adotar backups criptografados e autenticação multifator; além de revisar continuamente as permissões concedidas a apps/integradores bancários. Invista em treinamentos e acompanhe referências como as compartilhadas no Blog Securo para manter-se alinhado às tendências de proteção.
Vale a pena investir em segurança de dados financeiros?
Sim, porque proteção de dados evita prejuízos materiais, danos à reputação, além de garantir conformidade legal e confiança entre equipes, clientes e familiares. Segundo ANPD, o número de incidentes notificados só cresce, então basta um vazamento para tornar o prejuízo incalculável, prevenir é muito mais barato, seguro e inteligente.
Como a LGPD impacta a gestão financeira?
A LGPD obriga que todo processo envolvendo dados financeiros respeite princípios de necessidade, adequação, transparência e possibilidade de auditoria pelo titular dos dados. Plataformas que aplicam esses conceitos dão ao usuário o direito de decidir o ciclo de vida de suas informações, limitando riscos e aumentando o valor percebido do serviço.